
こんにちは、てつです!
皆さんは、自宅サーバー(ホームラボ)をどのように運用していますか?
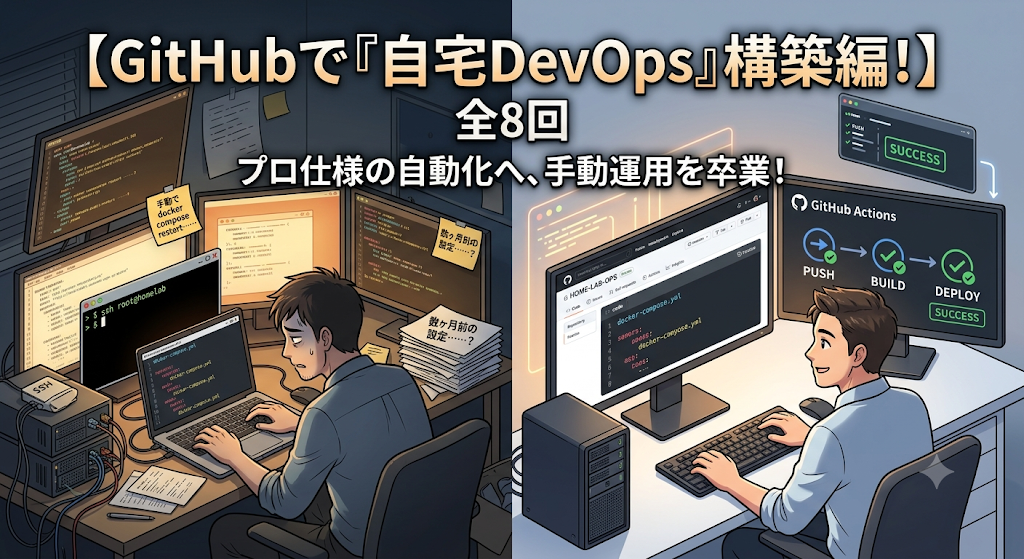
・「新しいコンテナを立てるたびに、ターミナルを開いてSSHログイン……」
・「設定を少し変えるたびに、手動で docker compose restart……」
・「数ヶ月前にどう設定したか忘れてしまい、再構築が怖い……」
もし一つでも当てはまるなら、あなたはまだ自宅サーバーの「真のポテンシャル」を引き出せていないかもしれません。
プロの開発現場では、サーバーの設定を直接手で書き換えることはまずありません。すべての設定は「コード」として管理され、GitHubにプッシュすれば自動的にサーバーが更新される——そんな魔法のような運用が当たり前です。
本連載では、そんな「プロのインフラエンジニアと同じ環境」を、あなたの自宅サーバーに構築する全8回のステップをガイドします。
なぜ今、自宅サバに「GitHub」が必要なのか?
「わざわざGitHubなんて使わなくても、手動でコマンドを打てばいいじゃないか」と思うかもしれません。
しかし、現役インフラエンジニアとしての視点で見ると、手動運用には大きなリスクが潜んでいます。
手動運用の「3つの絶望」
1.再現性の欠如: 「あの時どう設定したっけ?」が積み重なり、サーバーが壊れたら二度と元に戻せなくなります。
2.オペレーションミス: 徹夜明けの rm -rf やタイポ一つで、数ヶ月分の努力が消し飛びます。
3.属人化: あなた以外、誰もそのサーバーを管理できない(未来の自分ですら他人です)。
これらを一気に解決するのが、Infrastructure as Code (IaC) という概念です。
設定をコードとして管理し、GitHubを「唯一の正解」に据えることで、自宅サーバーは「物理的な箱」から「何度でも蘇る資産」へと進化します。
2. 構成・環境紹介
今回の連載で構築する「自宅DevOps」の全体像は以下の通りです。
必要なツール・前提条件
- 自宅サーバー: UbuntuなどのLinux OS(Docker/Docker Compose導入済み)
- GitHubアカウント: 無料プランでOK
- VS Code: 設定ファイルを編集するためのメインエディタ
- やる気: 「プロと同じ環境を組む」というワクワク感!
DockerやGitHubは過去に解説しているので、関連記事は以下に掲載しておきます。

3. ステップ解説:GitHub連携の第一歩
第0回では、まず全体設計を理解し、今後のベースとなる環境を準備します。
GitHubのアカウント作成がまだの方は以下から作成をお願いします!
今回はすでに過去に監視体制を導入しているサーバー上でこれからの構築やっていこうと思います!
過去の構築記事は以下となりますので、ぜひ参考にしてください!

作業1:GitHub管理リポジトリの作成
GitHub上に home-server-ops という名前のプライベートリポジトリを作成しましょう。(リポジトリ名はわかりやすいものであればなんでも大丈夫です。)
これがあなたの「城の設計図」になります。
作業2:自宅サーバー側の疎通確認
サーバー上で docker compose version が正常に動くか確認します。
これは現場でも使われている手法の土台であり、すべての自動化はここから始まります。
作業3:動作確認
ローカルのPCから git push ができることを確認します。
この「プッシュ」という動作が、将来的にサーバーを自動更新するための「魔法の引き金」になります。
4. 現役インフラエンジニアの視点:なぜこれが「プロ仕様」なのか
プロの現場で GitHub Actions を使うのは、単に「楽だから」だけではありません。
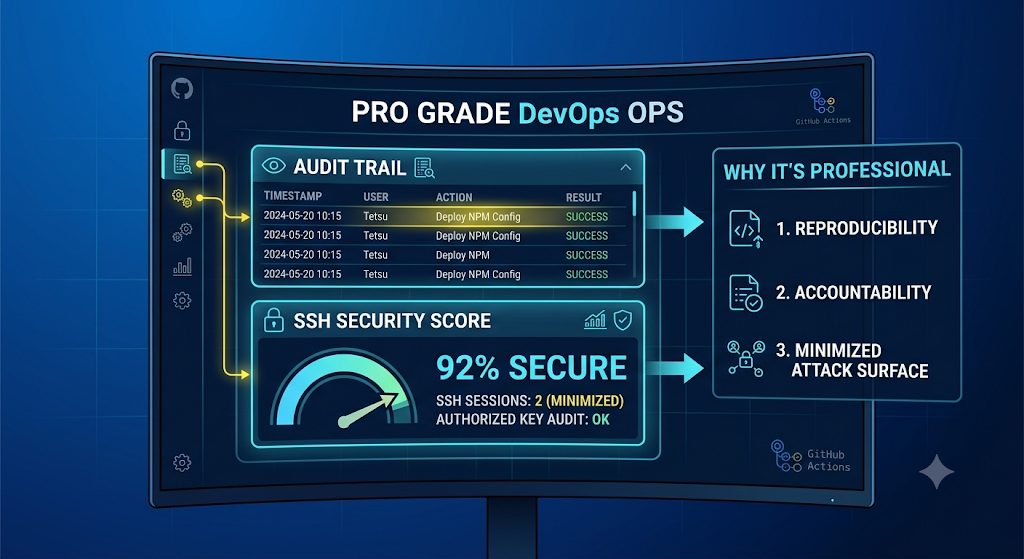
- 監査証跡: 「誰が、いつ、何を変えたか」がすべて履歴に残ります。
- セキュリティ: サーバーに直接SSHする回数を最小限に抑えることで、不正アクセスのリスクを低減できます。
「趣味だから適当でいい」ではなく、「趣味だからこそ、プロが心血を注ぐ技術を全力で楽しむ」。
このマインドセットが、あなたのスキルを中級者の壁の先へと連れて行ってくれます。
5. トラブルシューティング
Q: GitHubにプライベートリポジトリで作るべきですか?
A: はい、絶対です。 docker-compose.yml には個人情報やドメイン名が含まれることがあります。間違えてパブリックで作ってしまった場合は、すぐに非公開にするか削除して作り直しましょう。
Q: サーバーのスペックは低くても大丈夫?
A: 自動化の仕組み(Runner)自体は非常に軽量なので、数年前のジャンクPCでも十分プロ仕様の環境が作れます。
まとめ:次回の予告
今回は「自宅DevOps」のイントロダクションとして、なぜ自動化が必要なのか、その熱量とロジックをお伝えしました。
次回・第1回は【マインドセット編】なぜ今、自宅サバに「GitHub」が必要なのか? を深掘りし、実際にリポジトリの構造を設計していきます。
手動運用を卒業し、あなたの「城」をフルオート化する旅。一緒に楽しんでいきましょう!
連載一覧(予定)
- 第0回:イントロダクション(今回)
- 第1回:マインドセット編(IaCの概念)
- 第2回:コード化の第一歩(docker-compose管理)
- …第8回:総括
次回の更新をお楽しみに

コメント